


it-sa 2026: Diese Fragen stellten IT-Entscheider an unserem Stand
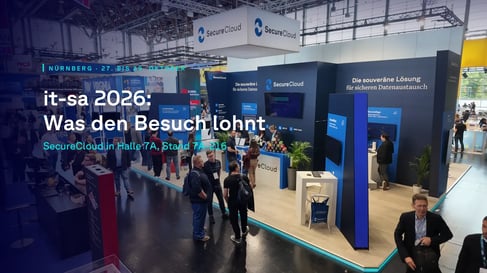
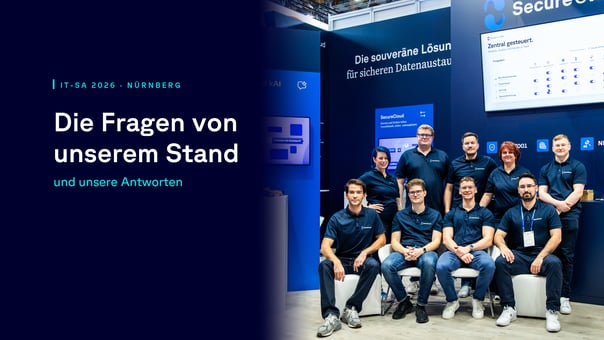
Vom 27. bis 29. Oktober waren wir auf der it-sa in Nürnberg, in Halle 7A am Stand 7A-216. In den meisten Gesprächen ging es um die Bedingungen für einen Einsatz: wo Daten verarbeitet werden, wer die Kontrolle behält und welche Nachweise die eigene Prüfung braucht.
Die it-sa ist weiter gewachsen. Laut Veranstalter Nürnberg Messe kamen in diesem Jahr mehr als 33.000 Fachbesucher aus über 70 Ländern nach Nürnberg, rund 20 Prozent mehr als im Vorjahr. Zum ersten Mal stellten mehr als 1.000 Unternehmen aus, insgesamt 1.005. Zwei Themen prägten nach Berichten der Fachpresse die Gänge: Sicherheit für KI und digitale Souveränität. Beides kam auch an unserem Stand immer wieder zur Sprache.
Die Fragen haben wir aus unseren Gesprächsnotizen gesammelt. Gestellt haben sie IT-Leitungen, Informationssicherheitsbeauftragte, Verwaltungen und Systemhäuser, Namen und Unternehmen lassen wir weg. Am Ende ergänzen wir vier Prüffragen, die in jede Auswahl eines Cloud-Anbieters gehören, und beantworten sie für uns selbst.
Bei KI zählt zuerst der Ort der Verarbeitung
Auf der it-sa haben wir SecureCloud kAI erstmals öffentlich gezeigt, den KI-Assistenten für Ihr ganzes Team. Fast jedes Gespräch über kAI begann mit der Frage, wo das Modell rechnet und wer es betreibt.
Die Plattform betreibt SecureCloud in Deutschland. Pro Chat wählen Sie zwischen Modellen von Anthropic, OpenAI, Alibaba, Z.ai und DeepSeek, und bei jedem Modell zeigt kAI, wer es betreibt und wo es rechnet. Die offenen Modelle laufen bei europäischen Betreibern in der EU, eines davon laut Anbieter bei IONOS in Berlin. Claude und GPT rechnen in EU-Regionen von AWS und Microsoft Azure und tragen im Produkt den Hinweis „EU-Region, US-Konzern“.
Ein Gesprächspartner aus der Industrie berichtete, dass in seinem Haus KI kaum genutzt werden darf, weil Entwicklungswissen das Unternehmen nicht verlassen soll. Für diesen Fall legt Ihre IT je Gruppe fest, welche Modelle zur Verfügung stehen, und kann die Modelle von US-Konzernen abschalten. kAI durchsucht außerdem nur, was die angemeldete Person selbst öffnen darf, und jede Antwort aus Ihren Unterlagen nennt die Fundstelle. Mehr dazu lesen Sie in unserem Beitrag zum Start von SecureCloud kAI.
Weitere Systeme bindet kAI erst nach Freigabe durch Ihre IT an
Systemhäuser und Softwareanbieter wollten wissen, welche Systeme kAI anbinden kann. Als Werkzeug arbeitet kAI in SecureCloud, Microsoft 365, Slack und Atlassian mit Jira und Confluence, immer mit dem persönlichen Konto der jeweiligen Person.
Weitere Integrationen wie HubSpot oder GitLab gibt Ihre IT frei, und neue Quellentypen bleiben bis zu dieser Freigabe gesperrt. So entscheidet Ihre IT, auf welche Daten kAI zugreifen darf.
NIS-2 verlangt Nachweise, auch vom Cloud-Anbieter
Mehrere Besucher kamen mit Fragen zu NIS-2. Das deutsche Umsetzungsgesetz gilt seit Dezember 2025 und hat das BSI-Gesetz neu gefasst. Betroffene Einrichtungen müssen Risiken steuern, Sicherheitsvorfälle melden und sich beim BSI registrieren.
Zu den Maßnahmen nach § 30 BSIG gehört ausdrücklich die Sicherheit der Lieferkette, also auch der Blick auf Dienstleister wie einen Cloud-Anbieter. Die Pflichten bleiben bei der Einrichtung selbst. Ein Cloud-Dienst unterstützt sie mit Nachweisen für die eigene Dokumentation.
Die SecureCloud GmbH ist ISO/IEC 27001 zertifiziert (TÜV Rheinland) und BSI C5 testiert. Diese Nachweise gelten für unsere bestehenden Cloud-Dienste. Für kAI als neuen Dienst gibt es noch kein eigenes Testat. Welche Nachweise Sie von uns bekommen, zeigt unsere Seite zu Compliance.
Der Virenscan prüft Dateien auf dem Server
Aus der öffentlichen Verwaltung kam die Frage, wie abgelegte Dateien auf Schadsoftware geprüft werden. In der Edition Enterprise prüft SecureCloud gespeicherte Dateien regelmäßig auf dem Server, mit der Scan-Engine von G DATA. Auf Wunsch prüft der Scan Dateien schon beim Hochladen über das Webinterface und über Datei-Anfragen, das schaltet unser Support frei.
Jeder Fund wird protokolliert. Festgelegte Administratoren erhalten auf Wunsch eine E-Mail und entscheiden, ob die Datei entfernt oder freigegeben wird. Die Einzelheiten beschreibt unser Hilfeartikel zum Virenschutz.
Die Anmeldung läuft über Microsoft Entra ID
Wer viele Konten verwaltet, fragte nach Single Sign-on mit Microsoft Entra ID. SecureCloud unterstützt die Anmeldung über Entra ID per SAML. Ihre IT legt dazu eine Unternehmensanwendung an und weist ihr die berechtigten Benutzer und Gruppen zu.
Auf Wunsch legt SecureCloud Benutzer aus einer festgelegten Entra-ID-Gruppe automatisch an. Wer die Gruppe verlässt, wird deaktiviert. Die Einrichtung beschreibt unser Hilfeartikel zu Entra ID.
Vom Fileserver in die Cloud führen zwei Clients
Mehrere Teams arbeiten heute noch mit einem eigenen Fileserver und über Jahre gewachsenen Ordnern. Sie wollten wissen, wie die Arbeit nach dem Umzug in die Cloud am Rechner aussieht.
Dafür gibt es zwei Desktop-Clients. Der Sync-Client hält ausgewählte Ordner als lokale Kopie auf dem Rechner, damit bleiben die Dateien auch ohne Internetverbindung verfügbar. Der Drive-Client bindet SecureCloud als Netzlaufwerk ein und legt die Dateien nicht auf dem Rechner ab, braucht dafür aber eine ständige Verbindung. Beide lassen sich parallel nutzen, die Unterschiede beschreibt unser Hilfeartikel zu den Clients.
Wir empfehlen, die Ordnerstruktur vor dem Umzug aufzuräumen und festzulegen, welche Gruppe welche Bibliothek sehen soll. Dann lassen sich die Rechte in der Cloud sauber übertragen.
Externe Partner arbeiten über einen geschützten Link mit
Viele Teams tauschen Dateien mit Dienstleistern, Gutachtern oder Mandanten aus, die kein eigenes Konto haben. Für sie erstellen Sie in SecureCloud einen Download-Link, einen Upload-Link oder bei Ordnern beides in einem Link. Jeden Link schützen Sie auf Wunsch mit einem Kennwort und versehen ihn mit einem Ablaufdatum. Wer Dokumente nur zeigen möchte, erlaubt ausschließlich die Vorschau. Wie das geht, steht im Hilfeartikel zum Teilen mit Externen.
Wer Dateien bisher als Mail-Anhang verschickt, kann das Outlook-Add-in nutzen. Es fügt einen Freigabe-Link direkt in die Mail ein und wandelt auf Wunsch Anhänge ab einer festgelegten Größe automatisch in Links um. Welche Haftungsfragen beim Versand vertraulicher Dateien per E-Mail entstehen, beschreibt unser Beitrag zur Haftung beim Dateiversand.
Die qualifizierte Signatur läuft direkt in SecureCloud
Mehrere Gespräche drehten sich um elektronische Signaturen, von der Anfrage für qualifizierte Signaturen bis zur Einbindung in bestehende Abläufe. Mit dem Zusatzmodul SecureSign unterschreiben Sie Dokumente direkt in SecureCloud, fortgeschritten oder qualifiziert nach der eIDAS-Verordnung.
Für die qualifizierte elektronische Signatur (QES) arbeitet SecureSign mit einem qualifizierten Vertrauensdiensteanbieter aus der EU-Vertrauensliste. Ihre Identität weisen Sie per Video aus der Ferne nach, mit Ausweis und Einmalcode, und qualifizierte Zeitstempel sind möglich. Nach Art. 25 der eIDAS-Verordnung hat die QES die gleiche Rechtswirkung wie eine handschriftliche Unterschrift. Wo das deutsche Recht trotzdem Papier verlangt, zeigt unser Beitrag zu EES, FES und QES. Den Funktionsumfang finden Sie auf der Seite zu SecureSign.
Kundennamen nennen wir nur mit Zustimmung
Aus Verwaltungen kam auch die Frage, ob bereits Behörden mit SecureCloud arbeiten. Kundennamen nennen wir nur, wenn die Kunden dem zugestimmt haben. Im Gespräch gehen wir gern auf die Anforderungen öffentlicher Auftraggeber ein.
Woran Cloud-Projekte in Behörden scheitern und was hilft, beschreibt unser Beitrag zur Einführung von Cloud-Speicher in Behörden.
Vier Prüffragen gehören in jede Auswahl eines Cloud-Anbieters
Diese Fragen ergänzen wir selbst. Am Stand kamen sie nur am Rand vor, für eine Entscheidung zählen sie trotzdem. Hier beantworten wir sie für SecureCloud.
- Welchem Recht unterliegt der Anbieter? Die SecureCloud GmbH ist ein deutsches Unternehmen ohne US-Mutterkonzern, Ihre Dateien in SecureCloud liegen in deutschen Rechenzentren. Was die jüngste Rechtsprechung für Datenübermittlungen in die USA bedeutet, beschreibt unser Beitrag zum EU-US Data Privacy Framework.
- Wer hält welches Zertifikat, und wofür? Die ISO/IEC 27001 hält die SecureCloud GmbH selbst, auditiert vom TÜV Rheinland. BSI C5 ist ein Testat, das unabhängige Prüfer erteilen. Die Zertifikate unserer Rechenzentren gehören deren Betreibern.
- Gibt es einen Vertrag zur Auftragsverarbeitung? Für SecureCloud ist der Auftragsverarbeitungsvertrag (AVV) enthalten. Für kAI ist die Vorlage in Arbeit.
- Lässt sich nachvollziehen und rückgängig machen, was mit Dateien passiert? In den Editionen Advanced und Enterprise halten Rollen und ein Audit-Log fest, wer was getan hat. Gelöschte oder geänderte Dateien stellen Sie 90 Tage lang wieder her, in Advanced und Enterprise 365 Tage lang, frühere Versionen eingeschlossen.
Offene Fragen klären wir in einer Demo
Wenn Sie am Stand keine Zeit hatten oder eine Frage offen geblieben ist, zeigen wir Ihnen kAI und SecureCloud an einem Ablauf aus Ihrem Haus. Demo anfragen.
Sie nutzen SecureCloud bereits? Dann buchen Sie Ihre kAI-Demo direkt in unserem Terminkalender für Bestandskunden.
FAQ zu den Fragen von der it-sa 2026
Wo verarbeitet SecureCloud kAI meine Daten?
Die Plattform betreibt SecureCloud in Deutschland. Die Modelle rechnen in der EU, eines laut Anbieter in Berlin. Claude und GPT laufen in EU-Regionen von AWS und Azure und sind je Gruppe abschaltbar.
Hilft SecureCloud bei den Pflichten aus NIS-2?
Die Pflichten bleiben beim Unternehmen. SecureCloud liefert Nachweise für die Lieferkette: ISO/IEC 27001 zertifiziert (TÜV Rheinland) und BSI C5 testiert, für die bestehenden Cloud-Dienste.
Gibt es in SecureCloud einen Virenscan?
Ja, in der Edition Enterprise. Gespeicherte Dateien prüft SecureCloud regelmäßig mit der Engine von G DATA, auf Wunsch schon beim Hochladen über das Webinterface.
Kann ich in SecureCloud qualifiziert elektronisch signieren?
Ja, mit dem Zusatzmodul SecureSign. Es unterstützt fortgeschrittene und qualifizierte Signaturen nach eIDAS, die QES über einen qualifizierten Vertrauensdiensteanbieter mit Video-Identifizierung.
Wie teile ich Dateien mit Externen ohne SecureCloud-Konto?
Über einen Download-Link, einen Upload-Link oder bei Ordnern beides in einem Link, auf Wunsch mit Kennwort und Ablaufdatum oder nur mit Vorschau.
Was kostet SecureCloud kAI?
Den Preis nennen wir nach Umfang. Ein monatliches KI-Kontingent je Person ist enthalten, Mehrverbrauch wird abgerechnet, Limits setzt Ihre IT.
Interessiert Sie die souveräne Cloud?
Unsere Experten erklären Ihnen gerne mehr.
Alexander Burba
Alexander Burba ist Marketing Manager bei SecureCloud und verantwortet Markenbekanntheit und Positionierung online. Er beobachtet den deutschen Markt für sichere Cloud-Infrastruktur und die regulatorischen Entwicklungen, die ihn verändern, von NIS2 und DORA bis zu den Souveränitätsanforderungen der öffentlichen Hand. In seinen Beiträgen übersetzt er diese Entwicklungen in die Anforderungen, die in regulierten Branchen konkret gelten, und in die Entscheidung, die als nächste ansteht.